“TEMEL İLKEMİZ, YENİ NESİL GÜVENLİKTE GÖRÜNMEZ KORUMA SAĞLAMAK”
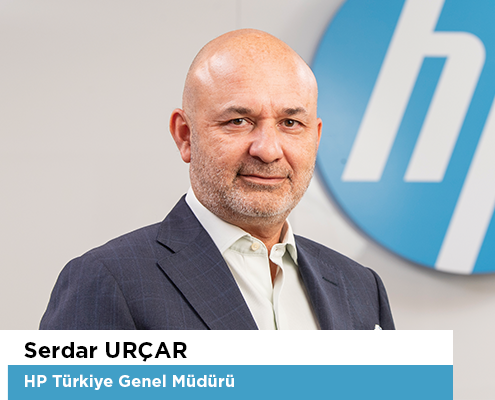
Kurumsal ve bireysel kullanıcıların dijital varlıklarını korumak amacıyla geliştirdiği HP Wolf Security platformuyla, geleneksel yazılım tabanlı koruma yöntemlerinin ötesine geçen hibrit bir güvenlik mimarisi sunan HP, yayımladığı son “Tehdit İçgörüleri Raporu” ile sahte yapay zeka araçlarından QR kodla yönlendirilen oltalama hamlelerine kadar modern siber risklerin ulaştığı boyutu gözler önüne seriyor. Business Türkiye okuyucuları için sorularımızı yanıtlayan HP Türkiye Genel Müdürü Serdar Urçar bizlere raporun sonuçlarını ve benimsenmesi gereken yeni nesil güvenlik yaklaşımlarının detaylarını aktarıyor.
Geçtiğimiz aylarda hazırladığınız ve siber suç ekosistemindeki güncel eğilimleri, yapay zeka istismarlarını ve mobil cihazlara yönelen yeni saldırı taktiklerini gözler önüne seren son “Tehdit İçgörüleri Raporu” bize ne anlatıyor?
Raporumuz, siber saldırganların insanların yeni teknolojilere duyduğu ilgiyi ve cihazlar arasında geçiş yapma alışkanlıklarını nasıl kullandığını gösteriyor. Sahte yapay zeka ticaret araçlarıyla kripto kullanıcılarını hedefleyen saldırılar, QR kodlarla telefonlara yönlendirilen oltalama girişimleri ve saldırıların daha kolay yayılmasını sağlayan yeni zararlı yazılım araçları öne çıkıyor. Ortak nokta şu: Kullanıcıya güvenilir görünen bir içerik ya da araç sunuluyor ve kullanıcı, bilgilerini riske atan bir adım atmaya yönlendiriliyor. Bu nedenle güvenliğin, insanların dosya açtığı, bir bağlantıya tıkladığı veya yeni bir uygulama indirdiği anlarda da çalışması gerekiyor.
Sahte yapay zeka ticaret ajanları, yapay zeka teknolojilerine duyulan yoğun ilgiyi kripto varlıkları hedef alan bir silaha nasıl dönüştürüyor? Bu süreçte hangi mekanizmalar kullanılıyor?
Saldırganlar, kullanıcı adına işlem yapabilen yapay zeka araçlarına yönelik ilgiden yararlanıyor. Sahte ticaret araçlarının reklamını yaparak kullanıcıları zararlı yazılım indirmeye ikna ediyorlar. İndirme sonrasında yazılım, tarayıcıda Coinbase ve MetaMask gibi kripto cüzdan eklentilerini arıyor. Bu eklentiler, kullanıcının girdiği bilgileri toplayan sahte sürümlerle değiştiriliyor. Saldırganlar da ele geçirdikleri bilgilerle kripto varlıkları çalabiliyor. Burada kullanıcı, yararlı bir yapay zeka aracı edindiğini düşünürken aslında mevcut cüzdanının güvenliğini riske atıyor. Raporda gördüğümüz saldırı yöntemi, yapay zekaya yönelik ilginin kullanıcıları kandırmak için nasıl kullanılabildiğini açıkça ortaya koyuyor.
QR kodlar üzerinden yürütülen saldırılarda, kullanıcıların “güvenlik” algısı ve cihazlar arası geçiş alışkanlıkları siber korsanlar tarafından nasıl manipüle ediliyor?
Raporda incelediğimiz örneklerde kullanıcıya bir PDF gönderiliyor ve içeriğin “güvenlik nedeniyle bulanıklaştırıldığı” söyleniyor. İçeriği görmek için telefonuyla bir QR kodu taraması isteniyor. Ancak bu kod, kullanıcıyı giriş bilgilerini çalmayı amaçlayan sahte bir siteye götürüyor. Böylece saldırganlar kullanıcıyı bilgisayarından daha az korunan bir mobil cihaza taşıyor. Bilgisayarda engellenebilecek bir siteye telefon üzerinden erişilmesi, giriş bilgilerinin ele geçirilmesine yol açabiliyor. Bu saldırılarda dikkat çeken nokta, güvenlik gerekçesiyle sunulan bir yönlendirmenin kullanıcıyı tam tersine daha savunmasız bir ortama götürmesi.
Değerli okuyucumuz,
Bu haberin detayını Business Türkiye dergisinde bulabilirsiniz.