“SİBER GÜVENLİK, TEKNOLOJİ ORTAKLIĞI YAKLAŞIMIMIZIN TEMEL BİR PARÇASI”
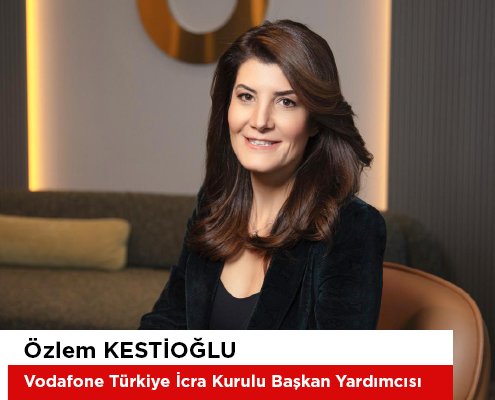
Bulut teknolojileri, 5G ve yapay zekanın sunduğu imkanları siber dayanıklılık vizyonuyla güçlendiren Vodafone Türkiye, siber güvenliği de Vodafone Business’ın teknoloji ortağı olma yaklaşımının temel parçalarından biri olarak görüyor. Siber güvenliği, yönetim kurulu seviyesinde iş sürekliliği, kurum itibarı ve sürdürülebilir büyümeyle birlikte ele alan şirket, Türkiye’deki veri merkezi ve altyapı yatırımlarıyla dijital güvenliğin standartlarını yükseltiyor. Business Türkiye okuyucuları için sorularımızı yanıtlarken 7545 sayılı Siber Güvenlik Kanunu’nun yönetim kurullarına yüklediği yeni sorumlulukları değerlendiren Vodafone Türkiye İcra Kurulu Başkan Yardımcısı Özlem Kestioğlu, Vodafone Business Siber Güvenlik Tehdit Raporu’nda öne çıkan bilgileri ve geleceğin siber mimarisinin dinamiklerini de aktarıyor.
7545 sayılı Siber Güvenlik Kanunu ile yönetim kurulları siber güvenliği nasıl ele almalı? Hangi riskleri ve hazırlık göstergelerini düzenli olarak takip etmeli?
Bugün geldiğimiz noktada siber güvenlik konusunun yönetim kurulunun gündeminde yer alması bir tercih değil, zorunluluk haline geldi. 7545 sayılı Siber Güvenlik Yasası, siber güvenliğin kurumsal yönetim boyutunu daha görünür kılıyor. Öte yandan çok ciddi yaptırımlar da söz konusu. Bu nedenle yönetim kurullarının bunu yılda bir kez onaylanan teknik bir bütçe başlığı olarak değil, düzenli izlenen bir iş riski olarak ele alması gerektiğini düşünüyorum. Ardından yüksek öncelikli zafiyetlerin kapatılma süresi, yedeklerin geri dönüş testleri, olay tespit ve müdahale süreleri, çalışan farkındalığı ve üçüncü taraf riskleri gibi göstergeler yönetim seviyesinde takip edilmeli. Bir olay yaşandığında bildirim ve koordinasyon süreçlerinin nasıl işleyeceği de önceden belirlenmeli. Uyum, kontrol listesini tamamlamakla bitmiyor, güvenliğin günlük operasyonlara yerleşmesi gerekiyor.
Kamuoyuyla paylaştığınız Vodafone Business Siber Güvenlik Tehdit Raporu, işletmelerin yüzde 94’ünün gelişmiş siber tehditlere karşı kendisini hazırlıksız hissettiğini, KOBİ’lerin yüzde 69’unun ise yapay zekayı güvenli kullanmak için gerekli önlemlere sahip olmadığını ortaya koyuyor. Bu bulgular size şirketlerin hazırlık düzeyi ve en acil ihtiyaçları hakkında ne söylüyor?
Raporun ortaya koyduğu bu tablo, şirketlerin dijitalleşme hızı ile güvenlik hazırlığı arasında bir mesafe bulunduğunu gösteriyor. Çoğu kurumda çeşitli araçlar var. Asıl sorun bu araçların birlikte çalışması, risklerin önceliklendirilmesi ve olay anında kimin ne yapacağının netleşmesi. Raporumuz, siber suçların işletmeler üzerindeki finansal etkisinin önümüzdeki üç yılda yüzde 50 artmasının beklendiğine işaret ediyor. Bu nedenle önceliği görünürlüğe veriyoruz. Hangi veriler kritik, açıklar nerede, çalışanlar ve üçüncü taraflar hangi sistemlere erişiyor? Bu sorulara yanıt verildikten sonra koruma, sürekli izleme ve müdahale planı anlamlı bir bütün oluşturuyor. Bir diğer konu ise KOBİ’ler. KOBİ’lerin “Biz hedef olacak kadar büyük değiliz” diye düşünmesi ciddi bir yanılgı. Saldırganlar çoğu zaman şirketin büyüklüğünden önce erişilebilir bir açık veya ele geçirilebilir bir hesap arıyor. Siber Güvenlik Raporumuzda dikkat çeken bir diğer bulgu ise fidye yazılımı saldırılarında hedef kitlenin değişmesi. Verilere göre, fidye yazılımı vakalarının yalnızca yüzde 2,6’sı çok büyük şirketleri hedef alırken, saldırıların yüzde 65’i ise 11 ila bin çalışanı bulunan işletmelerde gerçekleşiyor. KOBİ’lerin yüzde 28’i ise tek bir fidye yazılımı saldırısı sonrasında gelir akışını ve kritik operasyonlarını kaybetme riskiyle karşı karşıya bulunuyor. Bu veriler aslında KOBİ’lerin ciddi risk altında olduğunu gösteriyor.
Bu durumda küçük işletmelerin ilk adımı, kritik verilerini, sistemlerini, çalışan hesaplarını ve dışarıdan erişim noktalarını belirlemek olmalı. Ardından ihtiyaçlarına uygun güvenlik çözümlerini seçerek çok faktörlü kimlik doğrulama, güncel yazılımlar, düzenli ve test edilen yedekler, eposta güvenliği ve çalışan farkındalığı gibi temel kontrolleri yerleştirmeleri gerekiyor. Kaynakları sınırlı işletmeler için yönetilen hizmetler özellikle değerli. Çünkü içeride büyük bir güvenlik ekibi kurmadan uzman desteğine ve sürekli izlemeye erişebiliyorlar. Burada esas olan yatırımı en kritik riskten başlayarak işletmenin ölçeğine uygun adımlarla büyütmek.
Değerli okuyucumuz,
Bu haberin detayını Business Türkiye dergisinde bulabilirsiniz.